ضربالاجل پلیس فتا برای مدیریت بحران سایبری
امیر رضایی
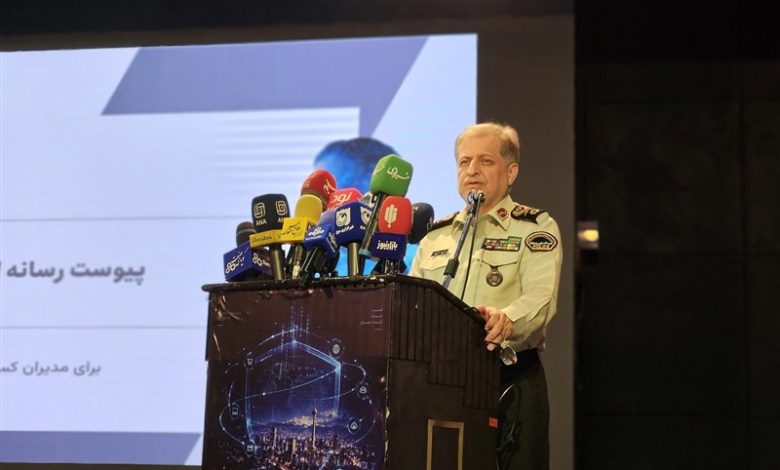
رئیس پلیس فتا فراجا، از ابلاغ راهکارهای جدیدی برای مواجهه با حملات سایبری خبر داد و تأکید کرد که سکوهای اینترنتی باید «پیوست رسانهای» دقیقی برای حوادث احتمالی داشته باشند. به گفته سردار مجید، امروزه فضای سایبر نه صرفاً یک بستر فنی، بلکه به میدان اصلی تقابل تبدیل شده و به همین دلیل کسبوکارهای آنلاین باید آمادگی خود را برای مدیریت بحران به فراتر از بخش فنی ارتقا دهند.
به گزارش پایگاه خبری افق و اقتصاد، سردار وحید مجید، رئیس پلیس فتا فراجا در سومین همایش سکوهای سایبری پلیس فتا، تصریح کرد که یکی از چالشهای اصلی در زمان حملات سایبری، مدیریت باور عمومی است. وی معتقد است حتی وقتی حملهای رخ نمیدهد، شایعات میتوانند در جامعه این باور را ایجاد کنند که یک بحران بزرگ در جریان است. از نگاه سردار مجید، اطلاعرسانی بهموقع و دقیق، تنها راه برای جلوگیری از سقوط اعتماد کاربران و ریزش مشتریان است. وی تأکید کرد که بر اساس الزامات جدید، سکوهای اینترنتی موظفاند پروتکلهای ارتباطی خود را پیش از وقوع بحران تدوین کنند.
سردار مجید در ادامه سخنان خود به طبقهبندی کسبوکارهای اینترنتی اشاره کرد و گفت که این مجموعهها بر اساس شاخصهایی نظیر تعداد کاربران، حجم تراکنشهای مالی و حساسیت دادهها به سطوح «الف»، «ب» و «ج» تقسیم شدهاند. به گفته رئیس پلیس فتا، ۳۰ کسبوکار سطح «الف» که عمدتاً در کلانشهرها متمرکز هستند، به دلیل اهمیت زیرساختی، در کانون توجه این الزامات قرار دارند. وی همچنین حوادث سایبری را نیز به پنج سطح «عادی، قابل توجه، مهم، حساس و حیاتی» دستهبندی کرد که هر یک متناسب با میزان خسارت و آثار امنیتی، پاسخ متفاوتی را میطلبند.
نکته کلیدی سخنان سردار مجید، تعیین ضربالاجلهای زمانی برای اطلاعرسانی بود. وی اعلام کرد که در حوادث عادی اطلاعرسانی تا ۲۴ ساعت، در سطح قابل توجه تا ۱۲ ساعت، در سطح مهم تا ۶ ساعت، در سطح حساس تا ۳ ساعت و در حوادث «حیاتی» که امنیت ملی را نیز تحتالشعاع قرار میدهند، اطلاعرسانی اولیه باید حداکثر ظرف یک ساعت صورت گیرد. به گفته او، هدف از این اطلاعرسانی سریع، جلوگیری از سردرگمی مردم و مهار شایعات است.
رئیس پلیس فتا فراجا تأکید کرد که مدیریت بحران رسانهای نباید به عهده یک فرد باشد، بلکه هر سکو باید یک تیم تخصصی بحران تشکیل دهد. وی پیشنهاد کرد این تیم متشکل از مدیرعامل، مدیر روابط عمومی، مدیر ارشد امنیت اطلاعات، مشاور حقوقی، تحلیلگر افکار عمومی و نماینده پشتیبانی مشتریان باشد تا وظایف آنها در زمان حمله مشخص و تفکیکشده باشد.
سردار مجید مراحل مدیریت بحران را در چهار گام اصلی تبیین کرد: نخست، «آمادگی و پیشگیری» از طریق شبیهسازی حملات؛ دوم، «واکنش اولیه» برای ارزیابی نوع و سطح حمله؛ سوم، «مدیریت مستمر» از طریق اطلاعرسانی ساختاریافته و در نهایت، «ارزیابی و بازسازی» برای ترمیم اعتبار آسیبدیده. وی خاطرنشان کرد که این اقدامات برای حفظ ثبات اقتصادی کسبوکارها و افزایش تابآوری در برابر حملات هدفمند طراحی شده است.
در پایان، رئیس پلیس فتا فراجا با اشاره به اینکه بستر اطلاعرسانی نیز باید متناسب با هدف انتخاب شود، گفت که بسترهای رسمی برای بیانیههای حقوقی، شبکههای اجتماعی برای مقابله با شایعات و بسترهای تخصصی برای هشدارهای فنی به کار گرفته شوند. او نتیجهگیری کرد که اگر سکوهای اینترنتی بتوانند این ساختارها را رعایت کنند، حتی در سختترین حملات سایبری نیز میتوانند اعتماد کاربران خود را حفظ کرده و از بحرانهای اقتصادی بزرگتر جلوگیری کنند. به گفته سردار مجید، هدف غایی این رویکرد، نمایش اقتدار و مقاومت در فضای مجازی در برابر هرگونه تهدید سایبری است.